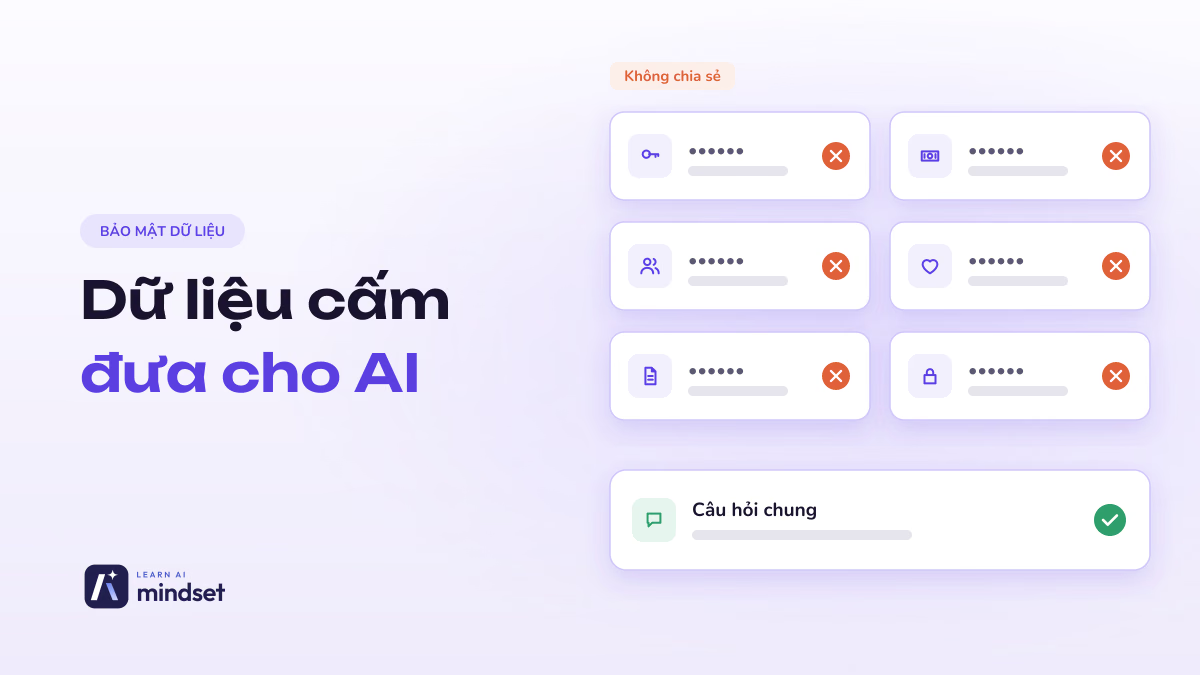
An toàn dữ liệu khi dùng AI bắt đầu từ việc cân nhắc thông tin cá nhân hoặc công việc trước khi nhập vào công cụ. Cảm giác riêng tư của cuộc trò chuyện không cho biết dịch vụ xử lý nội dung bạn gửi như thế nào. Trước khi dán văn bản hoặc tải tệp lên, hãy xác định xem bạn có muốn chia sẻ thông tin đó qua công cụ và tài khoản đang dùng hay không.
Tóm tắt cốt lõi (Key Takeaways)
- Giữ bí mật nhạy cảm: Không đưa mật khẩu, mã truy cập, giấy tờ tùy thân, thông tin tài chính hoặc y tế, hay thông tin cá nhân và công việc cần bảo mật vào công cụ AI chưa được phép xử lý loại dữ liệu đó.
- Kiểm tra chi tiết nhận dạng: Chỉ xóa tên có thể chưa đủ; chi tiết trong tài liệu, hình ảnh hoặc câu lệnh vẫn có thể nhận diện một người hoặc làm lộ thông tin cần bảo mật.
- Dùng dữ liệu thay thế: Với yêu cầu thông thường, hãy dùng thông tin giữ chỗ, ví dụ giả lập hoặc câu hỏi khái quát. Nếu cần dữ liệu nhạy cảm thật, hãy dừng lại và làm theo quy trình an toàn đã được phê duyệt.
Điểm chính
- Không đưa mật khẩu, mã truy cập, giấy tờ tùy thân do chính phủ cấp, thông tin tài chính hoặc y tế, hay thông tin cá nhân và công việc cần bảo mật vào công cụ AI chưa được phép xử lý loại dữ liệu đó.
- Chỉ xóa tên có thể chưa đủ: chi tiết trong tài liệu, hình ảnh hoặc câu lệnh vẫn có thể nhận diện một người hoặc làm lộ thông tin cần bảo mật.
- Với yêu cầu thông thường, hãy dùng thông tin giữ chỗ, ví dụ giả lập hoặc câu hỏi khái quát. Nếu cần dữ liệu nhạy cảm thật, hãy dừng lại và làm theo quy trình an toàn đã được phê duyệt.
Trả lời ngắn gọn: Không đưa bí mật và hồ sơ nhạy cảm vào công cụ AI chưa được phê duyệt
Không nhập thông tin đăng nhập, số giấy tờ tùy thân do chính phủ cấp, thông tin thanh toán hoặc ngân hàng, hồ sơ y tế, hay tài liệu cá nhân hoặc công việc cần bảo mật vào công cụ AI, trừ khi công cụ và tài khoản cụ thể được phê duyệt để xử lý loại dữ liệu đó. Đây là nguyên tắc thận trọng; không phải mọi dịch vụ đều xử lý dữ liệu theo cùng một cách. MIT Sloan khuyến nghị không đưa thông tin mật hoặc nhạy cảm, gồm thông tin cá nhân, y tế, tài chính và độc quyền, vào các công cụ AI tạo sinh công khai (MIT Sloan Teaching & Learning Technologies).
Bạn có thể nhờ AI soạn lời nhắc thanh toán chung mà không cung cấp thông tin khách hàng thật. Chỉ đưa số tài khoản hoặc hóa đơn mật của khách hàng vào công cụ nếu tổ chức đã phê duyệt công cụ đó cho mục đích này.
Những dữ liệu không nên dán vào AI
Hãy dùng các nhóm dưới đây như danh sách kiểm tra thực tế, không phải danh mục đầy đủ. Tổ chức hoặc đơn vị sử dụng lao động có thể đặt giới hạn nghiêm ngặt hơn.
- Thông tin đăng nhập và mã truy cập: mật khẩu, khóa truy cập (passkey), mã PIN, mã khôi phục và khóa API. Câu hỏi về cách đặt lại mật khẩu không cần kèm mật khẩu thật. Danh sách kiểm tra bảo mật của Sticky Password cũng xếp mật khẩu và passkey vào nhóm cần giữ ngoài các công cụ AI.
- Giấy tờ tùy thân do chính phủ cấp và thông tin nhận dạng: số An sinh Xã hội hoặc số định danh quốc gia khác, số hộ chiếu, mã số thuế và thông tin có thể nhận diện bạn hoặc người khác. Tên, địa chỉ và thông tin liên hệ có thể nhạy cảm, nhất là khi kết hợp với dữ liệu khác. MIT Sloan nêu tên, địa chỉ và số định danh làm ví dụ.
- Thông tin tài chính và thanh toán: số tài khoản ngân hàng hoặc thẻ, thông tin xác thực thanh toán và hồ sơ tài chính. Bạn có thể hỏi về ngân sách hoặc thuật ngữ thanh toán mà không chia sẻ sao kê hay số tài khoản thật.
- Thông tin sức khỏe: hồ sơ y tế, kết quả xét nghiệm, thông tin điều trị hoặc chẩn đoán gắn với một người có thể nhận diện được. Sticky Password nêu hồ sơ y tế và chi tiết chẩn đoán; MIT Sloan cũng khuyên không đưa hồ sơ y tế cụ thể vào công cụ công khai.
- Tài liệu nội bộ và thông tin tổ chức cần bảo mật: hồ sơ khách hàng, thông tin nhân sự, tài liệu pháp lý, kế hoạch kinh doanh riêng, mã nguồn, nghiên cứu chưa công bố và dữ liệu công ty chưa công khai. MIT Sloan đặc biệt lưu ý không chia sẻ thông tin độc quyền, nghiên cứu chưa công bố và trao đổi nhạy cảm.
Đừng dán hồ sơ nhân sự thật, tải bản ghi hỗ trợ khách hàng có thông tin nhận dạng, hoặc gửi kế hoạch kinh doanh chưa công bố vào công cụ chưa được phép xử lý những dữ liệu đó. Nếu chưa rõ một chi tiết có cần bảo mật hay không, hãy xem đó là thông tin nhạy cảm cho đến khi kiểm tra chính sách liên quan.
Kiểm tra tệp, ảnh chụp màn hình và ảnh trước khi tải lên
Tệp có thể làm lộ thông tin nhạy cảm dù bạn không gõ thông tin đó vào cuộc trò chuyện. Trước khi tải tài liệu, ảnh chụp màn hình hoặc ảnh lên, hãy kiểm tra tên, địa chỉ email, thông tin tài khoản, khuôn mặt, dữ liệu khách hàng và nội dung chưa công bố. MIT Sloan khuyến nghị xóa hoặc thay đổi các chi tiết có thể nhận diện bạn hoặc người khác trong tài liệu tải lên (MIT Sloan Teaching & Learning Technologies).
Hãy rà soát ảnh chụp màn hình để tìm số tài khoản và địa chỉ email; kiểm tra tài liệu công việc để tìm tên khách hàng, bình luận hoặc nội dung cần bảo mật. Tên tệp vô hại không đảm bảo nội dung an toàn, và các công cụ không nhất thiết xử lý tệp theo cùng một cách.
Vì sao chỉ xóa tên có thể chưa đủ
Xóa tên không đồng nghĩa thông tin đã ẩn danh. Chức vụ, địa điểm, ngày tháng và một sự kiện hiếm gặp khi kết hợp với nhau vẫn có thể giúp nhận ra một người. Những chi tiết còn lại cũng có thể làm lộ kế hoạch hoặc tình hình nội bộ của công ty.
MIT Sloan khuyên thay đổi hoặc xóa chi tiết có thể nhận diện một người, đồng thời không đưa thông tin nhạy cảm hoặc độc quyền vào công cụ nếu việc để lộ thông tin đó là không phù hợp. Nếu không thể lược bỏ đủ chi tiết để bảo vệ cá nhân hoặc tổ chức, đừng gửi tài liệu vào công cụ chưa được phê duyệt.
Cách an toàn hơn để nhờ trợ giúp mà không chia sẻ dữ liệu thật
Bạn có thể nhận trợ giúp cho nhiều công việc hằng ngày mà không cần đưa dữ liệu nhạy cảm thật vào công cụ:
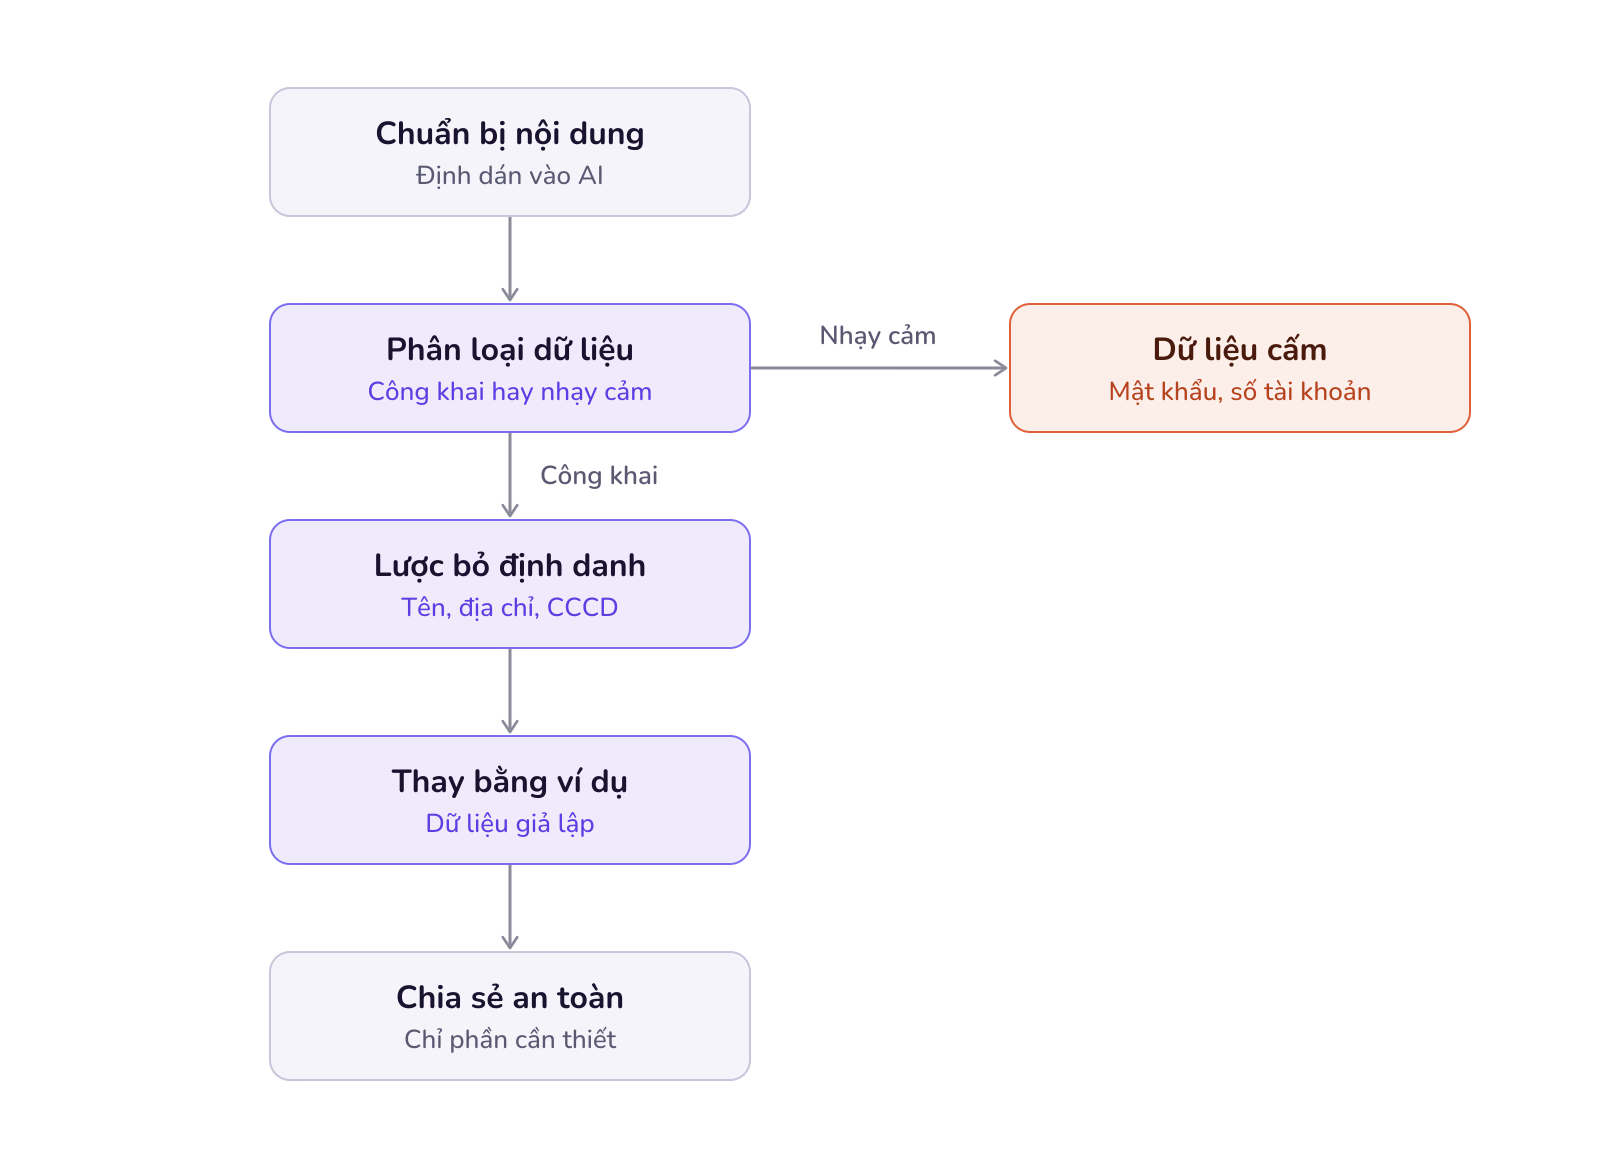
1. Thay dữ liệu thật bằng thông tin giữ chỗ. Dùng [KHÁCH HÀNG], [NGÀY] hoặc [SỐ TÀI KHOẢN] thay cho thông tin thực tế.
2. Xóa chi tiết nhận dạng. Xóa tên và thông tin liên hệ, rồi kiểm tra xem ngữ cảnh còn lại có thể nhận diện ai đó hay không.
3. Dùng ví dụ giả lập. Giữ cấu trúc của yêu cầu nhưng thay thông tin thật bằng dữ liệu hư cấu.
4. Khái quát hóa câu hỏi. Hỏi về vấn đề cần giải quyết thay vì dán tài liệu hoặc tin nhắn gốc.
Thay vì tải tin nhắn và lịch sử tài khoản của khách hàng lên, hãy hỏi: “Một khách hàng bị tính phí hai lần cho gói thuê bao. Hãy soạn câu trả lời trung lập, giải thích rằng chúng tôi đang xem xét vấn đề.” MIT Sloan khuyến nghị thay đổi chi tiết nhận dạng; Sticky Password đề xuất nội dung đã che thông tin, thông tin giữ chỗ và ví dụ giả lập (MIT Sloan Teaching & Learning Technologies; Sticky Password).
Nếu che thông tin trong tài liệu, hãy xác nhận phần nhạy cảm đã được xóa thật sự, không chỉ bị phủ bằng hình khối hoặc tô sáng trong khi vẫn còn trong tệp. Khi chưa chắc, hãy tạo phiên bản mới chỉ chứa thông tin không nhạy cảm cần cho công việc.
Khi cần dùng công cụ được phê duyệt cho loại thông tin đó
Nếu công việc không thể hoàn thành nếu thiếu thông tin thật của khách hàng, bệnh nhân, nhân viên hoặc công ty, chỉ dùng công cụ và tài khoản được phê duyệt cho loại dữ liệu đó, đồng thời tuân thủ quy định của tổ chức. Tài khoản công việc hoặc doanh nghiệp không mặc nhiên được phép xử lý mọi tác vụ nhạy cảm.
Nhân viên được yêu cầu tóm tắt báo cáo khách hàng nên kiểm tra chính sách về công cụ được phê duyệt trước khi tải báo cáo chưa che thông tin lên. MIT Sloan khuyến nghị dùng công cụ được tổ chức phê duyệt thay vì công cụ công khai để xử lý dữ liệu của tổ chức và sinh viên. Lựa chọn phù hợp phụ thuộc vào chính sách áp dụng và điều khoản hiện hành của công cụ, không chỉ vào nhãn “dùng cho công việc” trên tài khoản.
Kiểm tra điều khoản và cài đặt quyền riêng tư của công cụ – nhưng đừng xem đó là sự cho phép
Cách xử lý dữ liệu và các tùy chọn kiểm soát khác nhau tùy dịch vụ, tài khoản và cài đặt. Hãy xem thông tin quyền riêng tư hiện hành của công cụ định dùng; nếu dữ liệu thuộc nơi làm việc, hãy kiểm tra chính sách của tổ chức. Cài đặt quyền riêng tư không thay thế việc giới hạn thông tin chia sẻ hoặc xác nhận công cụ được phê duyệt cho tác vụ đó. Hướng dẫn được trích dẫn khuyên người dùng kiểm tra điều khoản của dịch vụ cụ thể (Sticky Password).
Không nên xem việc tắt tùy chọn dùng dữ liệu để huấn luyện mô hình hoặc xóa cuộc trò chuyện là bảo đảm toàn diện rằng bạn có thể gửi thông tin nhạy cảm an toàn. Tác dụng của từng cài đặt tùy thuộc dịch vụ và tài khoản. Bài viết này không khẳng định chung về thời gian nhà cung cấp lưu dữ liệu đầu vào, việc họ có dùng dữ liệu để huấn luyện hay không, hoặc tác dụng của thao tác xóa; hãy kiểm tra điều khoản và cài đặt hiện hành của công cụ bạn dùng.
Kiểm tra nhanh trước khi dán nội dung
Trước khi gửi câu lệnh hoặc tệp, hãy thực hiện các bước sau:
1. Tìm thông tin nhạy cảm. Kiểm tra thông tin đăng nhập, mã định danh, dữ liệu tài chính hoặc sức khỏe, và nội dung cá nhân hay công việc cần bảo mật.
2. Xóa những gì tác vụ không cần. Thay dữ liệu thật bằng thông tin giữ chỗ, dùng ví dụ giả lập hoặc đặt câu hỏi khái quát.
3. Kiểm tra phần còn lại. Xem các chi tiết còn lại có thể nhận diện ai đó hoặc làm lộ thông tin cần bảo mật không.
4. Xác nhận đã được phép nếu dữ liệu nhạy cảm vẫn còn. Kiểm tra công cụ, tài khoản và chính sách hiện hành tại nơi làm việc.
5. Dừng lại nếu chưa chắc. Dùng quy trình an toàn hiện có hoặc hỏi người phụ trách phù hợp trong tổ chức.
Nếu cần tóm tắt chung một tài liệu công việc, có thể chỉ cần một đoạn trích ngắn đã che thông tin. Nếu tác vụ đòi hỏi toàn bộ tệp mật, đừng tải tệp đó lên công cụ chưa được phê duyệt. Khi che thông tin an toàn sẽ loại bỏ dữ liệu thiết yếu, hãy dùng quy trình đã được phê duyệt.
Chỉ chia sẻ lượng thông tin tối thiểu cần thiết; không gửi thông tin nhạy cảm trừ khi công cụ và tài khoản cụ thể được phép xử lý. Giao diện trò chuyện hoặc cài đặt quyền riêng tư tự nó không phải là sự cho phép chia sẻ dữ liệu mật.