
Vibe coding là gì? Đây là cách tạo phần mềm bằng cách mô tả ý định, yêu cầu và hành vi bằng ngôn ngữ tự nhiên để AI đề xuất, viết và chỉnh sửa mã nguồn. Tuy nhiên, Vibe Coding không có nghĩa là giao toàn bộ quyền quyết định cho AI: người dùng vẫn phải làm chủ mục tiêu, kiến trúc, dữ liệu, kiểm thử và rủi ro bảo mật.
Điểm chính cần nắm (Key Takeaways)
- Vibe Coding chuyển trọng tâm từ viết cú pháp từng dòng sang diễn đạt ý định, quy tắc và kiến trúc bằng ngôn ngữ tự nhiên.
- Phương pháp này phù hợp nhất với prototype, MVP, công cụ nội bộ và script tự động hóa có phạm vi kiểm soát.
- AI vẫn có thể tạo mã lỗi, lộ khóa API, sai phân quyền hoặc dùng package không tồn tại; mọi đầu ra cần được kiểm chứng.
- Muốn Vibe Coding bền vững, hãy bắt đầu bằng PRD, system rules, kiểm thử, review bảo mật và Human-in-the-Loop.
Vibe Coding là gì? Tư duy tạo phần mềm bằng ngôn ngữ tự nhiên & 5 rủi ro cần biết
Phần 1: Giải mã bản chất Vibe Coding và tư duy đúng
Nguồn gốc thuật ngữ “Vibe Coding”
Thuật ngữ “Vibe Coding” được Andrej Karpathy khởi xướng vào đầu năm 2025. Karpathy là đồng sáng lập OpenAI và từng là Giám đốc AI tại Tesla. Ông dùng khái niệm này để mô tả một phong cách phát triển phần mềm mới: con người diễn đạt điều mình muốn bằng ngôn ngữ tự nhiên, còn mô hình AI đảm nhiệm phần lớn việc viết, sửa và tái cấu trúc mã nguồn.
Điểm đáng chú ý là Vibe Coding không chỉ là tên gọi cho việc dùng chatbot để hỏi một đoạn code. Nó mô tả sự thay đổi trong cách tương tác với máy tính. Thay vì bắt đầu bằng việc nhớ cú pháp, framework và cấu trúc file, người dùng bắt đầu bằng việc mô tả sản phẩm cần làm, người dùng mục tiêu, luồng nghiệp vụ và tiêu chí thành công.
Từ một ý tưởng được thảo luận rộng rãi trong cộng đồng lập trình đầu năm 2025, Vibe Coding bùng nổ thành một phương pháp phát triển phần mềm phổ biến trong năm 2026. Sự phát triển của các công cụ có khả năng đọc toàn bộ repository, chỉnh nhiều file, chạy lệnh, xem kết quả và lặp lại theo phản hồi đã khiến khoảng cách giữa “ý tưởng” và “ứng dụng chạy được” ngắn hơn đáng kể.
Từ Syntax-driven coding đến Intent-driven coding
Trong mô hình truyền thống, lập trình viên đi theo hướng syntax-driven coding: chọn ngôn ngữ, viết đúng cú pháp, gọi đúng thư viện, tổ chức module và tự xử lý từng lỗi. Kiến thức cú pháp vẫn quan trọng, nhưng không còn là điểm bắt đầu duy nhất.
Với intent-driven coding, hay Vibe Coding, điểm xuất phát là ý định: “Tôi muốn một dashboard cho phép nhân viên tải file CSV, lọc dữ liệu theo phòng ban, phân quyền theo vai trò và xuất báo cáo”. AI có thể biến mô tả đó thành giao diện, API, schema cơ sở dữ liệu và các thành phần mã nguồn liên quan.
Các công cụ như Cursor AI, Windsurf, Lovable, Bolt.new, v0.dev và Claude Code hỗ trợ những mức độ khác nhau của quy trình này. Cursor AI và Windsurf mạnh ở môi trường lập trình có repository; Lovable, Bolt.new và v0.dev giúp tạo giao diện hoặc MVP nhanh từ mô tả; Claude Code có thể hỗ trợ thao tác với codebase thông qua hội thoại và lệnh trong môi trường phát triển.
Tuy nhiên, “mô tả được” không đồng nghĩa với “thiết kế đúng”. Người dùng cần hiểu AI Mindset (tư duy về AI đúng): xem AI là cộng sự tăng tốc, không phải người chịu trách nhiệm thay mình. Bạn quyết định bài toán, giới hạn, ưu tiên và tiêu chuẩn nghiệm thu; AI hỗ trợ chuyển các quyết định đó thành hiện thực kỹ thuật.
Khi nào Vibe Coding phát huy hiệu quả?
Vibe Coding đặc biệt hữu ích khi mục tiêu là học nhanh, kiểm chứng giả thuyết hoặc tạo phiên bản đầu tiên. Một nhóm sản phẩm có thể dựng prototype để phỏng vấn người dùng trước khi đầu tư nhiều tuần vào kiến trúc hoàn chỉnh. Một chuyên viên vận hành có thể tạo công cụ nội bộ để làm sạch dữ liệu, đổi tên file, tạo báo cáo hoặc tự động hóa một quy trình lặp lại.
Phương pháp này cũng phù hợp với MVP có phạm vi nhỏ, số lượng người dùng ban đầu được kiểm soát và dữ liệu không quá nhạy cảm. Với script tự động hóa, AI có thể giúp viết phiên bản đầu tiên rất nhanh, nhưng người dùng vẫn phải chạy thử trên dữ liệu mẫu, tạo bản sao lưu và kiểm tra các trường hợp ngoại lệ.
Khi nào tuyệt đối không được “code theo cảm tính”?
Không nên đưa một hệ thống tài chính, thanh toán, y tế, bảo hiểm hoặc quản lý dữ liệu nhạy cảm lên Internet chỉ vì AI đã tạo ra giao diện đẹp và vài luồng chức năng có vẻ hoạt động. Các hệ thống chịu tải lớn, yêu cầu tính sẵn sàng cao, có quy định pháp lý nghiêm ngặt hoặc xử lý tiền thật cần quy trình thiết kế, review và kiểm thử chuyên nghiệp.
Vibe Coding có thể giúp tạo bản mô phỏng cho những lĩnh vực này, nhưng không được xem prototype là sản phẩm production. Khi hậu quả của một lỗi là mất tiền, lộ dữ liệu, cấp quyền sai hoặc gián đoạn dịch vụ, “cảm giác code chạy được” không phải tiêu chuẩn nghiệm thu.
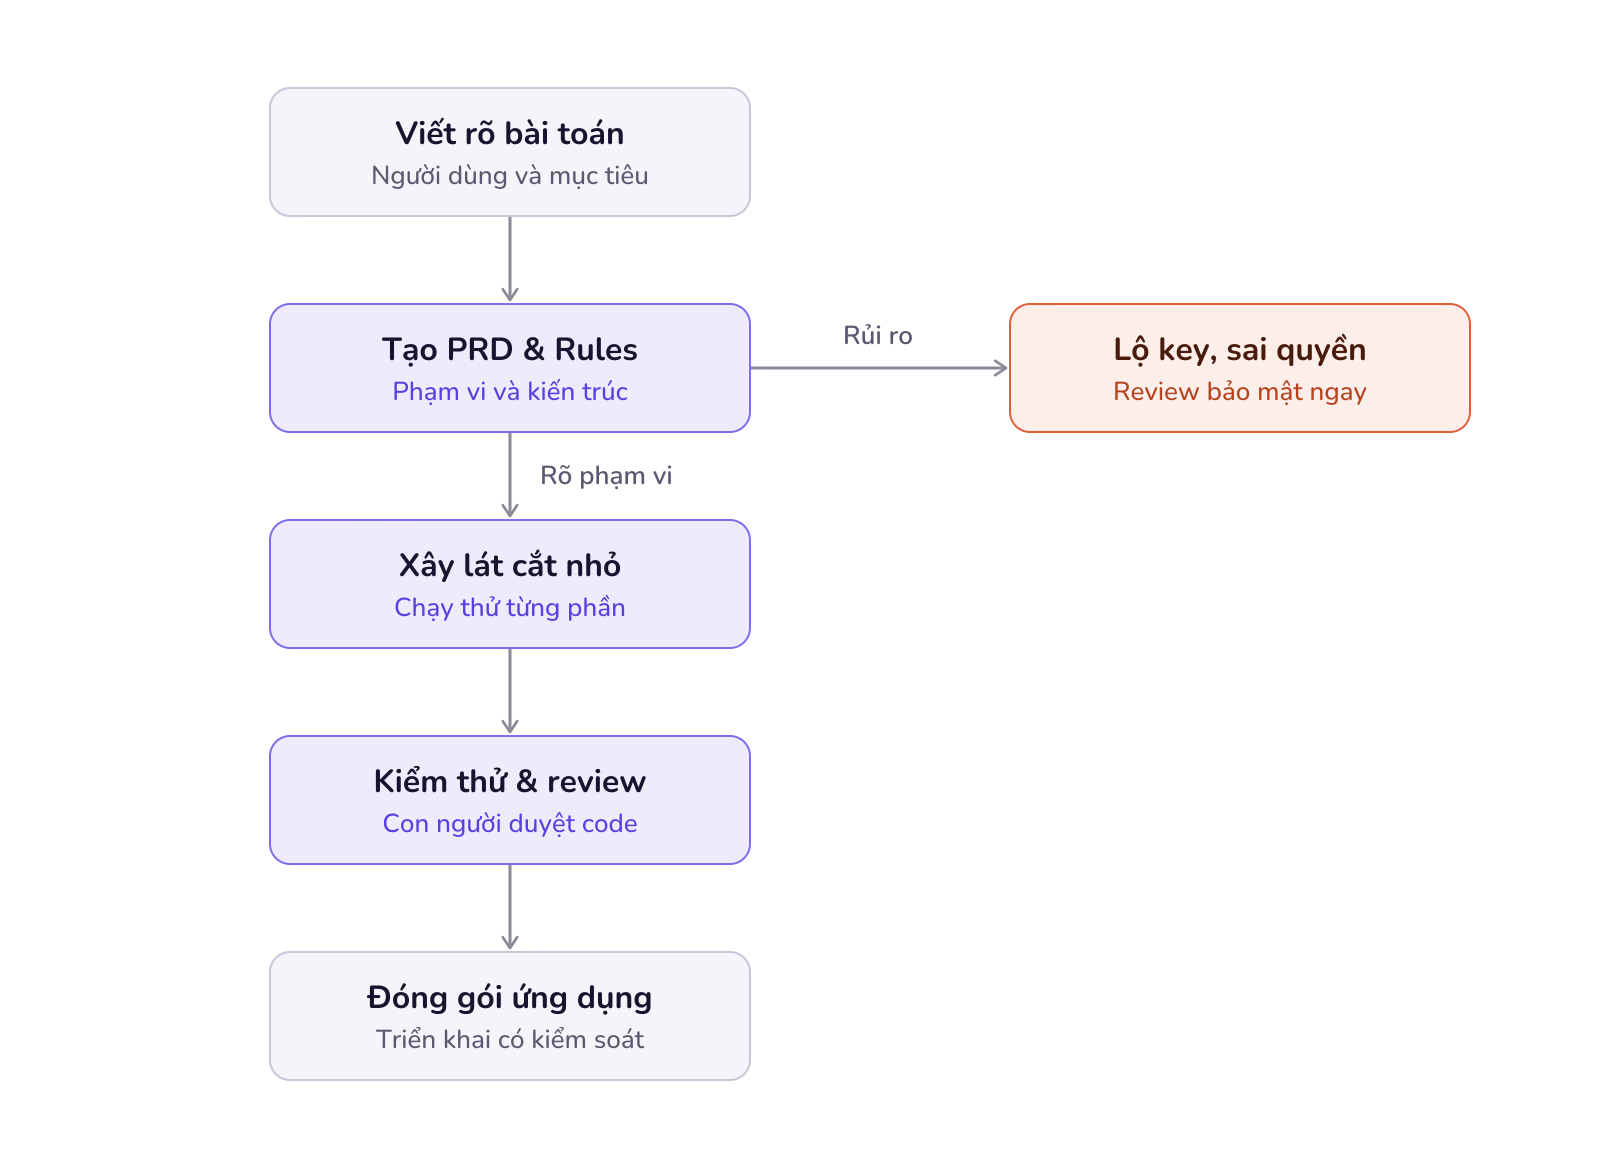
Phần 2: Quy trình Vibe Coding thực hành trong 4 bước
Bước 1: Viết rõ bài toán trước khi mở công cụ AI
Hãy mô tả người dùng, vấn đề, đầu vào, đầu ra, luồng chính, trường hợp lỗi và giới hạn dự án. Đừng bắt đầu bằng câu “Hãy xây cho tôi một ứng dụng hiện đại”. Câu lệnh đó thiếu bối cảnh và tiêu chí kiểm tra, nên AI dễ tạo ra một sản phẩm trình diễn nhưng khó mở rộng.
Hãy xác định MVP gồm những gì và chưa gồm những gì. Ví dụ: phiên bản đầu tiên chỉ hỗ trợ một loại file, hai vai trò người dùng và tối đa vài nghìn bản ghi. Việc giới hạn phạm vi giúp AI tạo code ít lan man hơn và giúp bạn biết lúc nào chức năng đã hoàn tất.
Bước 2: Yêu cầu AI tạo PRD và System Rules
Trước khi viết code, yêu cầu AI lập tài liệu yêu cầu sản phẩm, kiến trúc sơ bộ, quy ước đặt tên, cấu trúc thư mục, chiến lược quản lý lỗi và tiêu chí nghiệm thu. Đây là bước biến một ý tưởng mơ hồ thành “hợp đồng” giữa con người và AI.
Đừng bỏ qua Context Engineering là gì? Tư duy thiết kế ngữ cảnh toàn diện cho AI. AI tạo kết quả tốt hơn khi nhận được đúng bối cảnh, tài liệu liên quan, quy tắc dự án và các ví dụ hợp lệ, thay vì chỉ nhận một câu lệnh ngắn.
Bước 3: Xây từng lát cắt nhỏ và kiểm tra ngay
Chia dự án thành các lát cắt có thể chạy được: tạo màn hình đăng nhập, thêm schema, hoàn thành một endpoint, rồi viết test cho phần đó. Sau mỗi thay đổi, chạy ứng dụng, kiểm tra log, xem diff và xác nhận hành vi thực tế. Không nên yêu cầu AI tạo toàn bộ hệ thống trong một lượt rồi mới tìm lỗi ở cuối.
Khi làm việc với Cursor, bạn có thể tham khảo Cách sử dụng Cursor AI cho người mới và người không chuyên lập trình để hiểu cách cung cấp context, giới hạn phạm vi chỉnh sửa và xem thay đổi trước khi chấp nhận.
Bước 4: Review, kiểm thử và đóng gói có kiểm soát
Trước khi triển khai, hãy kiểm tra mã nguồn như một reviewer độc lập: quyền truy cập, dữ liệu đầu vào, lỗi xác thực, dependency, log, backup và khả năng khôi phục. Viết test cho luồng thành công lẫn luồng thất bại. Với ứng dụng có nhiều người dùng, cần thử đồng thời, thử dữ liệu bất thường và kiểm tra giới hạn tài nguyên.
Đây là nơi cách kiểm chứng câu trả lời của AI trở thành thói quen bắt buộc. Đừng chấp nhận giải thích của AI chỉ vì nó nghe hợp lý; hãy đối chiếu tài liệu chính thức, chạy thử trong môi trường an toàn và yêu cầu AI nêu rõ giả định của nó.
Phần 3: 3 mẫu Prompt thực chiến cho Vibe Coding
Các prompt dưới đây nên được điều chỉnh theo dự án cụ thể. Phần trong ngoặc vuông là biến số cần thay thế. Kỹ năng viết yêu cầu rõ ràng có thể được rèn thêm qua bài Prompt Engineering là gì? Hướng dẫn viết Prompt hiệu quả từ cơ bản đến nâng cao.
Prompt 1: Tạo PRD và System Rules trước khi viết code
Bạn là kiến trúc sư phần mềm senior. Chưa được viết mã nguồn ngay.

Hãy phân tích ý tưởng sau: [MÔ TẢ SẢN PHẨM]
Người dùng mục tiêu: [NHÓM NGƯỜI DÙNG]
Mục tiêu của MVP: [KẾT QUẢ CẦN ĐẠT]
Công nghệ mong muốn: [STACK, VÍ DỤ: NEXT.JS + SUPABASE]

Hãy tạo một tài liệu gồm:
1. Problem statement và phạm vi MVP.
2. User stories và acceptance criteria cho từng chức năng.
3. Luồng dữ liệu, các vai trò và ma trận quyền.
4. Schema cơ sở dữ liệu, quan hệ và quy tắc validation.
5. Kiến trúc thư mục, API contract và quy ước đặt tên.
6. System Rules: nguyên tắc bảo mật, xử lý lỗi, logging,
   quản lý secrets, dependency và format code.
7. Các giả định, rủi ro và câu hỏi cần tôi xác nhận.

Không tự suy diễn các yêu cầu quan trọng. Hãy đánh dấu [CẦN XÁC NHẬN]
ở nơi còn thiếu thông tin. Chỉ sau khi tôi phê duyệt tài liệu này
mới đề xuất kế hoạch triển khai theo từng lát cắt nhỏ.
Prompt 2: Root-cause Debug thay vì sửa mò
Hãy thực hiện root-cause analysis, không sửa code ngay và không tạo
workaround tạm thời nếu chưa xác định nguyên nhân.

Bối cảnh dự án: [MÔ TẢ NGẮN]
Chức năng đang lỗi: [TÊN CHỨC NĂNG]
Triệu chứng và error log đầy đủ:
[ DÁN LOG, STACK TRACE, REQUEST/RESPONSE ]

Các bước tái hiện:
1. [BƯỚC 1]
2. [BƯỚC 2]
3. [BƯỚC 3]

Hãy:
1. Tóm tắt hiện tượng và phân biệt symptom với root cause.
2. Liệt kê các giả thuyết theo mức độ khả năng.
3. Chỉ ra file, function và dòng code liên quan cần kiểm tra.
4. Đề xuất từng phép kiểm chứng nhỏ để loại trừ giả thuyết.
5. Nêu dữ liệu hoặc log còn thiếu.
6. Sau khi tôi xác nhận nguyên nhân, đưa ra bản sửa nhỏ nhất,
   giải thích vì sao sửa, tác động phụ và test hồi quy cần thêm.

Không được đoán package, API hoặc hành vi framework nếu chưa kiểm tra
tài liệu chính thức hoặc mã nguồn hiện có.
Prompt 3: Kiểm toán bảo mật trước khi đưa ứng dụng lên Internet
Đóng vai security reviewer độc lập cho ứng dụng [TÊN ỨNG DỤNG].
Stack: [FRONTEND/BACKEND/DATABASE/HOSTING].
Môi trường triển khai: [DOMAIN, CLOUD, CI/CD].
Các loại dữ liệu xử lý: [MÔ TẢ DỮ LIỆU].
Vai trò người dùng: [DANH SÁCH ROLE].

Hãy tạo Security Audit Checklist và đánh giá theo ba mức:
PASS, NEEDS REVIEW, FAIL.

Bắt buộc kiểm tra:
- API key, service-role key, secret và biến môi trường có bị lộ
  ở client, Git history, log hoặc bundle hay không.
- Authentication, session, password reset và chống chiếm quyền.
- Authorization ở server và database; kiểm tra RLS trên Supabase
  hoặc security rules trên Firebase bằng từng vai trò.
- SQL injection, XSS, CSRF, SSRF, upload file và validation đầu vào.
- CORS, rate limit, dependency dễ tổn thương, backup và monitoring.
- Dữ liệu cá nhân trong log, analytics, prompt và công cụ AI.
- HTTPS, security headers, lỗi production và kế hoạch ứng phó sự cố.

Với mỗi mục, nêu bằng chứng cần kiểm tra, cách kiểm thử an toàn,
mức độ nghiêm trọng và hành động khắc phục. Không tuyên bố an toàn
chỉ dựa trên việc ứng dụng đã chạy được.
Phần 4: Bảng tổng hợp và so sánh thực tế
| Tiêu chí | Syntax-driven coding | Vibe Coding / Intent-driven coding | Khuyến nghị thực tế |
|---|---|---|---|
| Điểm bắt đầu | Cú pháp, framework, file và hàm | Ý định, yêu cầu và hành vi | Dùng intent để định hướng, syntax để kiểm tra |
| Tốc độ prototype | Thường chậm hơn ở giai đoạn đầu | Rất nhanh với giao diện và luồng cơ bản | Phù hợp kiểm chứng ý tưởng |
| Kiểm soát kiến trúc | Thường rõ nếu người viết có kinh nghiệm | Dễ lệch nếu prompt thiếu quy tắc | Phê duyệt PRD và system rules trước |
| Khả năng bảo trì | Phụ thuộc kỷ luật kỹ thuật | Dễ phát sinh code trùng, coupling và nợ kỹ thuật | Review diff, refactor định kỳ, viết test |
| Mức phù hợp | Sản phẩm production phức tạp | Prototype, MVP, công cụ nội bộ, script | Không dùng cảm tính cho hệ thống rủi ro cao |
Phần 5: 5 rủi ro chí mạng, giới hạn AI và cách kiểm chứng
1. Lộ API Key ở phía Client
AI có thể đặt khóa dịch vụ trực tiếp vào JavaScript phía trình duyệt, file cấu hình hoặc repository công khai. Khi đó, bất kỳ ai cũng có thể xem bundle, dùng khóa để gọi API, phát sinh chi phí hoặc truy cập dữ liệu. Khóa bí mật phải nằm ở server hoặc secret manager; phía client chỉ nhận token có phạm vi và thời hạn phù hợp.
Hãy tìm kiếm các mẫu như sk-, service_role, mật khẩu và chuỗi kết nối trong toàn bộ Git history, log CI/CD và file build. Nếu đã lộ khóa, không chỉ xóa khỏi code hiện tại: cần revoke, rotate và kiểm tra lịch sử sử dụng.
2. Sai phân quyền cơ sở dữ liệu và Row-Level Security
Đây là rủi ro nghiêm trọng với Supabase, Firebase và các backend-as-a-service. Ứng dụng có thể ẩn nút trên giao diện nhưng vẫn cho phép người dùng gọi API trực tiếp để đọc hoặc sửa dữ liệu của người khác. RLS trên Supabase hoặc security rules trên Firebase phải được kiểm tra ở tầng dữ liệu, không chỉ ở frontend.
Hãy thử từng vai trò: người chưa đăng nhập, người dùng thường, quản trị viên và tài khoản đã bị vô hiệu hóa. Kiểm tra cả thao tác đọc, tạo, sửa, xóa; thử thay đổi ID bản ghi trong request. Đây là phần AI thường tạo thiếu hoặc tạo quá rộng nếu prompt không nêu rõ ma trận quyền.
3. Nợ kỹ thuật và Spaghetti Code
AI thường ưu tiên làm cho lỗi hiện tại biến mất. Sau nhiều vòng yêu cầu, dự án có thể xuất hiện component quá lớn, logic lặp lại, tên biến không nhất quán, xử lý lỗi phân tán và các workaround chồng lên nhau. Code vẫn chạy nhưng mỗi thay đổi mới lại tạo lỗi ở nơi khác.
Để hạn chế, hãy yêu cầu AI chỉ sửa phạm vi cần thiết, xem diff trước khi chấp nhận và cập nhật tài liệu sau mỗi thay đổi kiến trúc. Định kỳ dành thời gian refactor, loại bỏ code chết, nâng cấp dependency có kế hoạch và viết test cho phần quan trọng.
4. Ảo giác thư viện và API
Package hallucination xảy ra khi AI đề xuất một thư viện không tồn tại, sai tên package, dùng API của phiên bản cũ hoặc bịa ra tham số. Lỗi này thường xuất hiện khi AI được yêu cầu “cài nhanh” một tính năng ít phổ biến.
Không cài package chỉ vì AI khẳng định nó phù hợp. Hãy kiểm tra registry chính thức, repository, tài liệu phiên bản, số lần phát hành và license. Khóa phiên bản trong package manager, chạy audit dependency và yêu cầu AI giải thích nguồn tham khảo. Nếu không thể xác minh, hãy chọn thư viện phổ biến hơn hoặc tự viết phần nhỏ có thể kiểm soát.
5. Mất khả năng bảo trì khi dự án phình to
Vibe Coding thường tạo cảm giác tiến bộ nhanh trong vài ngày đầu. Nhưng khi số màn hình, người dùng, tích hợp và quy tắc nghiệp vụ tăng lên, context trở nên quá lớn. AI có thể sửa một module nhưng vô tình phá module khác; các phiên bản prompt khác nhau cũng tạo ra nhiều phong cách code trong cùng dự án.
Giải pháp là duy trì tài liệu kiến trúc, changelog, quy ước code, test tự động và ownership rõ ràng. Chia repository thành module có ranh giới, giới hạn context khi giao việc và yêu cầu AI lập kế hoạch trước các thay đổi lớn. Khi hệ thống trở thành sản phẩm cốt lõi, cần chuyển dần từ “vibe” sang quy trình engineering có review bắt buộc.
Human-in-the-Loop và bảo mật dữ liệu
Human-in-the-Loop không phải là đọc lướt câu trả lời của AI. Đó là quy trình con người phê duyệt quyết định quan trọng: schema, quyền truy cập, migration, dependency, thay đổi production và xử lý dữ liệu cá nhân. Với dữ liệu nội bộ, thông tin khách hàng hoặc bí mật kinh doanh, hãy tham khảo Thông tin nào không nên đưa vào AI? Nguyên tắc bảo mật dữ liệu sống còn trước khi dán context vào công cụ.
Không đưa khóa bí mật, dữ liệu định danh, hồ sơ tài chính hoặc mã nguồn độc quyền vào công cụ AI nếu chưa hiểu chính sách lưu trữ, huấn luyện và quyền truy cập. Nếu đang xây tính năng hội thoại hoặc tự động hóa giọng nói, hãy phân biệt rõ Vibe Coding với sản phẩm vận hành thực tế như AI Voice Agent là gì? Cách hoạt động của trợ lý giọng nói AI thời gian thực trong doanh nghiệp: phần mềm chạy thật cần thêm giám sát, quyền riêng tư và phương án xử lý sự cố.
Phần 6: Câu hỏi thường gặp về Vibe Coding
Vibe Coding có dành cho người không biết lập trình không?
Có, đặc biệt khi tạo prototype, landing page, công cụ cá nhân hoặc script đơn giản. Tuy nhiên, người không chuyên vẫn cần học các khái niệm nền tảng như dữ liệu, quyền truy cập, API, test và triển khai để đánh giá đầu ra của AI.
Vibe Coding có thay thế lập trình viên không?
Không. Nó giảm lượng code phải viết thủ công và tăng tốc thử nghiệm, nhưng không thay thế năng lực phân tích yêu cầu, thiết kế hệ thống, bảo mật, vận hành và chịu trách nhiệm kỹ thuật.
Nên bắt đầu với công cụ Vibe Coding nào?
Hãy chọn theo mục tiêu: Cursor AI hoặc Windsurf cho codebase hiện có; Lovable, Bolt.new hoặc v0.dev cho prototype giao diện; Claude Code cho quy trình làm việc với repository và terminal. Công cụ chỉ là lớp thực thi; chất lượng phụ thuộc vào context và tiêu chí kiểm chứng.
Làm sao biết code do AI tạo có đáng tin không?
Không thể kết luận chỉ bằng việc ứng dụng chạy được. Hãy kiểm tra tài liệu chính thức, xem diff, chạy test, thử tình huống xấu, review phân quyền, quét dependency và thực hiện security audit trước khi triển khai.